0x00 前言
免责声明
本文仅用于网络安全学习及自有系统、授权系统的安全检测。未经授权,请勿对他人网站或计算机系统进行安全测试。
基本信息
中文名称: 跨站脚本攻击
英文名称: Cross-Site Scripting
常见简称: XSS
产生原因: 用户输入未经过正确处理,导致脚本被浏览器执行
主要影响: 用户信息泄露、会话风险、网页内容篡改等
0x01 漏洞描述
XSS(Cross-Site Scripting)是一种常见的 Web 安全漏洞。攻击者利用网站对用户输入处理不当的问题,使恶意脚本在其他用户的浏览器中执行。
由于浏览器会信任当前网站返回的页面内容,一旦恶意脚本被注入并执行,就可能借助当前页面的权限影响用户的浏览体验和数据安全。
常见影响包括窃取敏感信息、劫持用户会话、篡改网页内容以及伪造用户操作等。
XSS 曾长期位列 Web 安全领域的重要风险类别。随着前端框架和浏览器安全机制的发展,部分攻击方式受到了一定限制,但由于用户输入、页面渲染和第三方组件等环节依然复杂,XSS 至今仍值得重视。
0x02 漏洞危害
XSS 的危害主要体现在用户浏览器和当前网站的信任关系被滥用。
敏感信息泄露: 在特定条件下获取页面中可访问的用户信息。
会话安全风险: 影响用户登录状态,甚至造成会话被冒用。
网页内容篡改: 修改页面显示内容,影响用户对网站的判断。
钓鱼攻击: 伪造登录界面或提示信息,诱导用户提交敏感数据。
恶意请求: 借助用户当前登录状态发起非预期操作。
蠕虫式传播: 在特定条件下,通过用户访问页面触发进一步传播。
需要注意,XSS 并不意味着可以执行浏览器中的所有操作。实际影响受到浏览器权限、同源策略、Cookie 属性及网站安全配置等因素限制。
0x03 漏洞原理
HTML 是一种超文本标记语言,浏览器会根据 HTML 标签和相关语法解析网页内容。
当网站需要展示用户提交的内容时,通常会将这些内容动态插入页面。如果程序没有根据输出位置进行正确处理,用户输入中的特殊字符就可能被浏览器解释为 HTML 或脚本内容。
例如,评论、个人简介、搜索结果等位置,如果直接展示未经安全处理的内容,就可能产生 XSS 风险。
其基本过程可以概括为:
用户向网站提交数据。
网站接收并处理用户输入。
页面生成时未正确处理相关内容。
浏览器将内容解释为可执行的页面代码。
用户访问页面时触发非预期行为。
XSS 的核心问题不是 JavaScript 本身,而是网站没有正确区分普通数据与可执行内容。
0x04 XSS 攻击类型
根据恶意内容的存储位置和执行方式,XSS 通常分为反射型、存储型和 DOM 型三类。
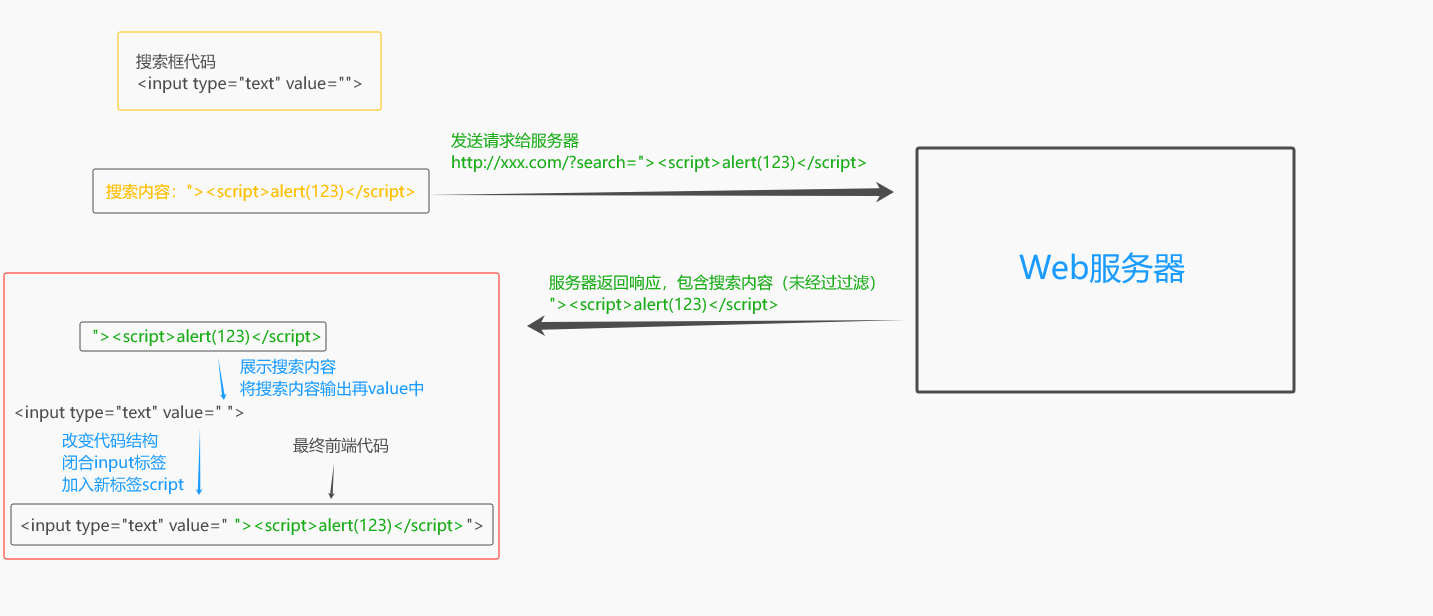
1. 反射型 XSS(Reflected XSS)
<badge color="info">非持久型</badge>
反射型 XSS 通常通过请求参数传递相关内容,服务器处理请求后,又将未经正确编码的内容返回页面。
当用户访问包含特殊参数的页面时,可能触发脚本执行。
特点:
通常需要用户访问特定链接或提交特定请求。
恶意内容一般不会长期保存在服务器数据库中。
常见于搜索、错误提示和参数回显等功能。
2. 存储型 XSS(Stored XSS)
<badge color="warning">持久型</badge>
存储型 XSS 是指恶意内容被保存到服务器端,例如数据库、评论系统或其他持久化存储中。
当其他用户访问相关页面时,服务器将内容返回浏览器,如果缺少正确的安全处理,就可能导致脚本执行。
特点:
恶意内容可以长期存在。
访问相关页面的多个用户都可能受到影响。
常见于评论、留言、个人资料和内容发布系统。
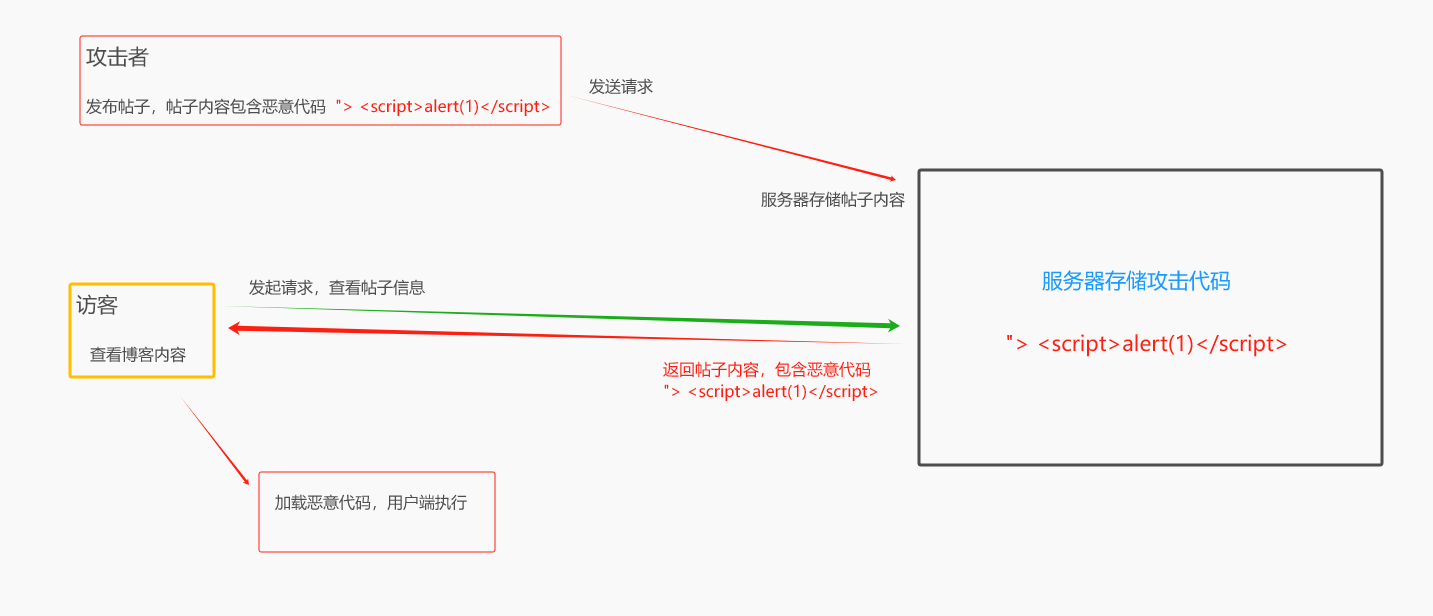
3. DOM 型 XSS(DOM-based XSS)
DOM 型 XSS 主要发生在浏览器端,与网页的 DOM(文档对象模型)操作有关。
当前端 JavaScript 将不可信数据直接交给不安全的 DOM 接口处理时,可能导致页面内容被错误解析,进而产生脚本执行风险。
特点:
主要问题发生在客户端。
不一定需要服务器将恶意内容原样返回。
常见于 URL 参数、页面片段和前端动态渲染逻辑。
三种类型对比
0x05 Web 蠕虫
Web 蠕虫是指利用 Web 应用中的传播条件,在用户访问页面或执行相关操作时不断扩散的恶意程序。
XSS 与 Web 蠕虫结合后,可能形成自动传播的效果。
例如,某内容平台存在存储型 XSS 风险,恶意内容被保存到公共页面。当其他用户访问该页面时,相关脚本可能在其浏览器中执行,并进一步影响其他页面或用户。
这种传播方式可能涉及发帖、评论、点赞等业务操作。
需要注意,传播是否成功取决于用户权限、请求校验、CSRF 防护及其他安全机制,并非所有 XSS 都能形成 Web 蠕虫。
0x06 防御与修复
防御 XSS 的关键是确保不可信内容始终以安全的数据形式展示,而不是被浏览器当作可执行代码解析。
1. 输出编码
根据 HTML、属性、JavaScript 和 URL 等不同上下文,采用对应的输出编码方式,避免特殊字符被解释为可执行内容。
2. 输入校验
根据业务需求限制输入内容的类型、长度和格式。对于富文本功能,应使用可靠的 HTML 清洗机制。
3. 避免不安全的 DOM 操作
前端开发应谨慎使用能够直接解析 HTML 的接口,优先使用安全的文本写入方式。
4. 配置 CSP
内容安全策略(Content Security Policy,CSP)可以限制页面允许加载和执行的资源,降低部分 XSS 风险。
5. 设置 Cookie 安全属性
合理配置 HttpOnly、Secure 和 SameSite 等属性,降低 Cookie 被脚本读取或会话被滥用的风险。
6. 使用安全框架
优先使用成熟框架提供的自动转义机制,避免自行处理复杂的 HTML 编码和过滤逻辑。
0x07 总结
XSS 是一种利用网站内容处理不当,在用户浏览器中执行非预期脚本的安全漏洞。
反射型、存储型和 DOM 型 XSS 虽然触发方式不同,但核心问题都是不可信数据进入了不安全的页面处理流程。
对于开发人员而言,应重视输出编码、安全的 DOM 操作和内容安全策略;对于安全测试人员而言,则需要重点关注用户输入、页面回显及前端动态渲染等环节。
真正有效的 XSS 防御,不是简单过滤几个特殊字符,而是从数据输入、处理到输出的整个流程建立安全边界。
0x08 About 作者
以上内容根据个人学习和实践整理,如有遗漏或错误,欢迎交流指正。