 置顶
0x01.记一次对某违法App的渗透实录
提笔 声明: 本次为授权渗透 就下面这个站,说是某地一位**人员挪用大额公款赌博...... 听说这哥们已经被制裁了一年多了? 我就纳闷了,赌博有啥意思,小赌伤钱,大赌伤大钱,强赌管吃管住的 正题
Source Map 源码映射文件泄露
0x00 漏洞描述 Source Map(源码映射)是前端开发中使用的一种调试文件,主要用于将经过压缩、合并或编译的代码映射回原始源代码,方便开发人员定位问题。 在生产环境中,如果 Source Map 文件未进行访问限制,可能导致外部人员直接获取前端源码。 常见文件形式: main.js
main
渗透测试的艺术-欺骗
提到渗透测试,我们通常会想到攻击、漏洞、权限提升和漏洞利用。但如果换一个角度看,会发现很多安全问题背后都有一个共同点:欺骗。 让应用程序相信一份伪造的数据,让用户相信一个虚假的身份,让大模型相信一段不可信的指令,甚至让攻击者相信一个精心布置的假目标。 这些行为看似发生在不同领域,本质上却有着相似的逻
0x01.香港大学考试靶场
概述 任务的目标是渗透一个虚拟机,它需要多个渗透步骤,包括侦察、获得低级访问权限,然后获取root或管理权限。 主要目标: 识别并验证机器上的漏洞(>=3个漏洞)侦察方法和研究能力 获取对机器的远程shell访问权限 获取机器上的远程root权限 破解/猜测/还原用户的密码 目录/文件模糊测试(Fu
0x02.香港大学考试靶场
接上集 0x01.考试靶场 3. 梳理 WordPress:6.5.2 Theme:amberd-online-store Plugins:thecartpress 02. 漏洞搜索 <
SQL注入(SQL Injection)
0x00 前言 SQL 注入(SQL Injection,简称 SQLi)是 Web 应用中一种常见的安全漏洞。当应用程序将用户输入直接拼接进 SQL 语句,且缺少有效处理时,就可能导致数据库执行非预期的查询。 本文主要介绍 SQL 注入的基本原理、常见类型、检测思路及防御方法。
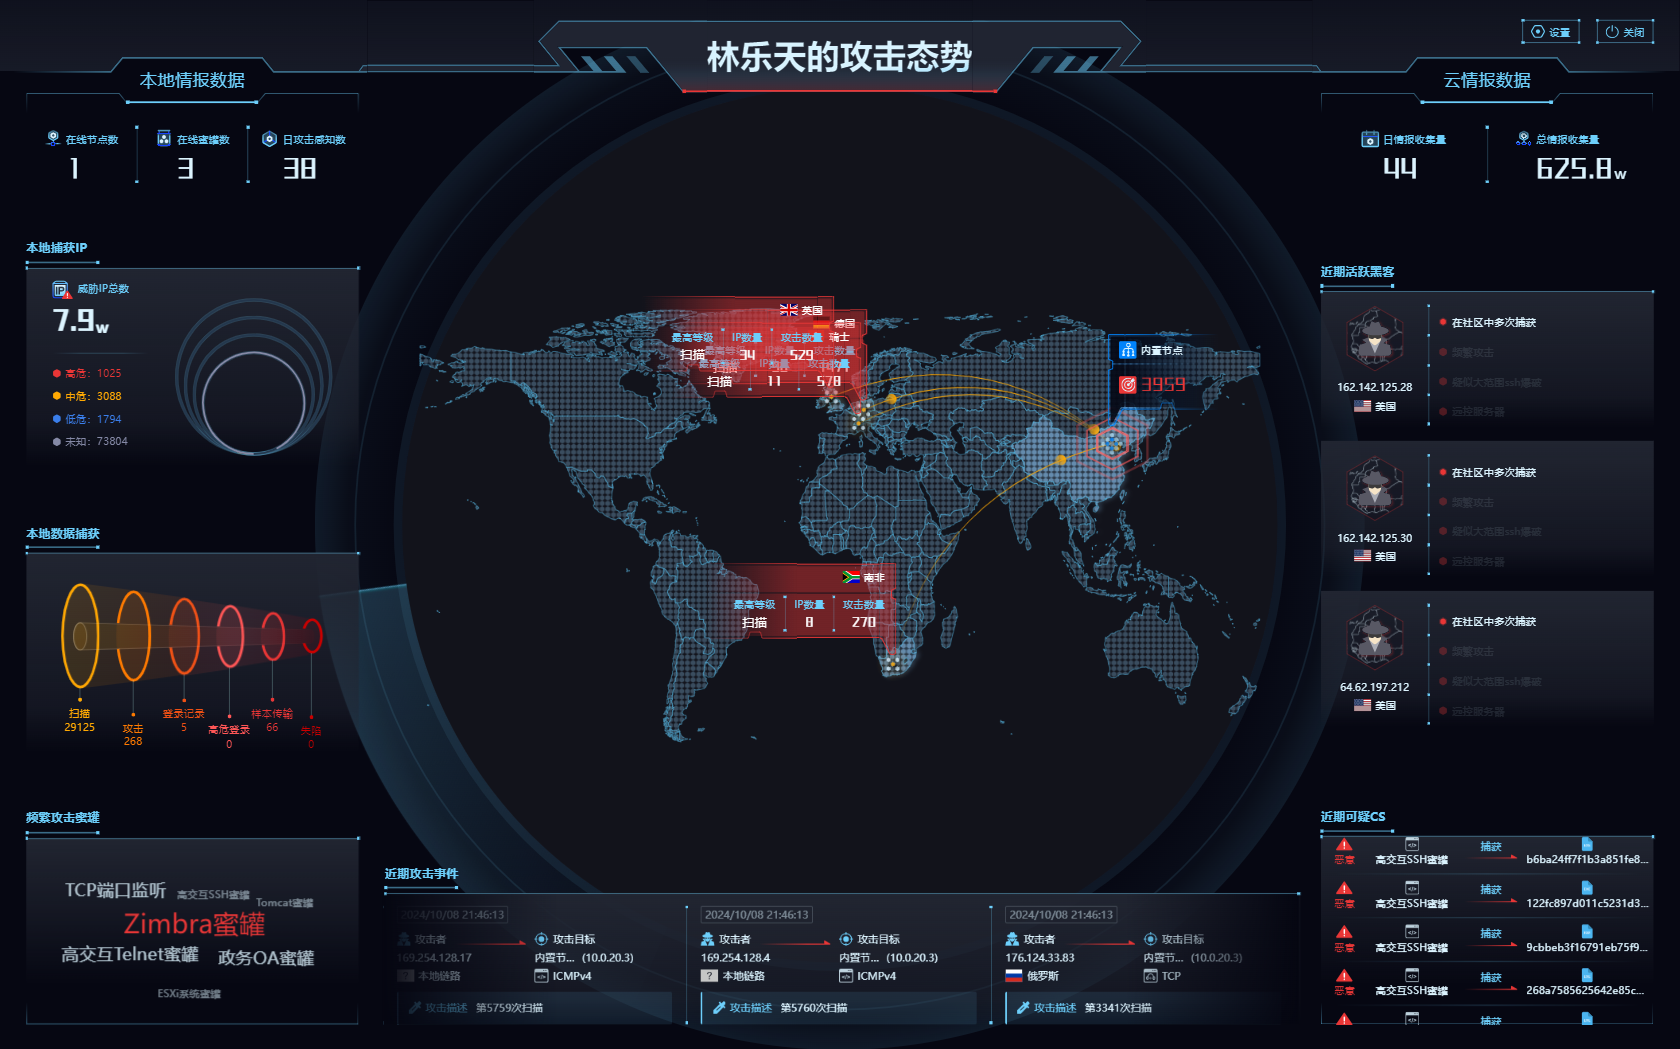
HFish 蜜罐部署与攻击数据分析报告 v.241008
0x00 前言 关于 HFish HFish 是一款社区型免费蜜罐产品,主要面向企业安全场景,围绕内网失陷检测、外网威胁感知和威胁情报生产等方向提供安全监测能力。 作为一款中低交互蜜罐,HFish 支持模拟多种常见网络服务和业务系统,包括 SSH、Telnet、OA、CRM、NAS、Web 服务、运