渗透测试 [5]
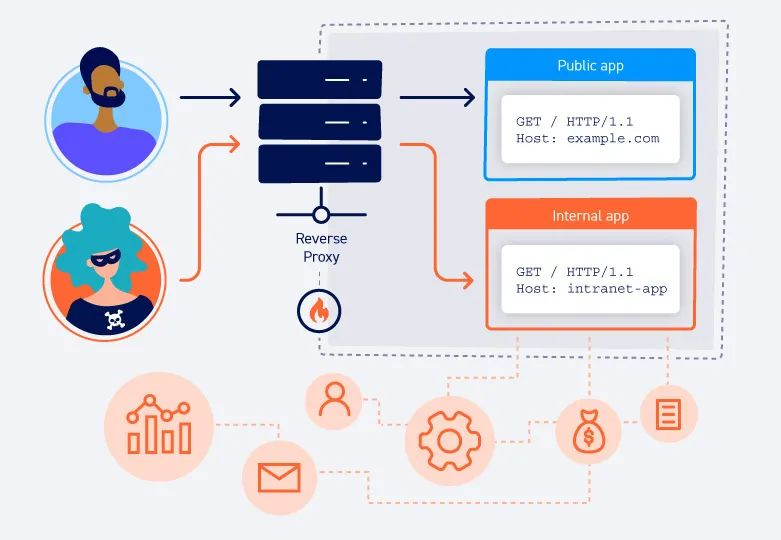
Host碰撞
0x00 前言 免责声明 本文仅用于网络安全知识学习,以及对本人拥有或获得明确授权的网站、服务器进行安全自查。 未经授权,请勿对他人的服务器、网站或网络资产进行探测和测试。任何技术都应在合法、合规的范围内使用。 基本信息
SQL注入(SQL Injection)
0x00 前言 SQL 注入(SQL Injection,简称 SQLi)是 Web 应用中一种常见的安全漏洞。当应用程序将用户输入直接拼接进 SQL 语句,且缺少有效处理时,就可能导致数据库执行非预期的查询。 本文主要介绍 SQL 注入的基本原理、常见类型、检测思路及防御方法。
Xss跨站脚本攻击
0x00 前言 免责声明 本文仅用于网络安全学习及自有系统、授权系统的安全检测。未经授权,请勿对他人网站或计算机系统进行安全测试。 基本信息 中文名称: 跨站脚本攻击 英文名称: Cross-Site Scripting 常见简称: XSS 产生原因: 用户输入未经过正确
页面篡改检测方法
0x00 前言 免责声明 本文仅用于网络安全学习及自有网站、服务器或已获得授权系统的安全自查。未经授权,请勿对其他计算机系统进行测试或操作。 网页篡改是网站安全事件中比较常见的一种表现形式。它不仅会影响网站正常展示,还可能损害网站信誉,甚至造成用户信息泄露等问题。 本文主要介绍网页篡改的常见类型、检
网络空间资产测绘引擎
0x00 前言 什么是网络空间安全搜索引擎? 随着互联网规模不断扩大,网络安全事件也日益增多。企业网站、云服务器、网络设备及各类业务系统不断暴露在公网环境中,资产管理和安全风险排查面临着越来越大的挑战。 传统安全防御往往侧重于保护已知资产,但在实际环境中,企业可能存在未登记的服务器、遗留系统、测试环